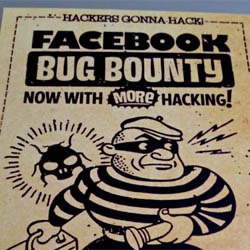
În urmă cu doi ani, compania Facebook a lansat programul „Bug Bounty”, cu scopul de a descoperi erorile de funcţionare sau breşele de securitate din cadrul reţelei de socializare.
Până în acest moment, Facebook a plătit 329 de hackeri pentru erorile de securitate descoperite, cea mai mare sumă achitată o dată fiind de 20.000 de dolari, existând persoane care au primit până la 100.000 de dolari.
Facebook a confirmat faptul că două persoane au fost scoase din programul Bug Bounty şi au fost angajate în cadrul companiei pe perioadă nedeterminată. Companii precum Google sau Microsoft au preluat modelul de teste de la Facebook şi plătesc la rândul lor experţi în programare, care depistează breşele de securitate din aplicaţiile proprii.
Cel mai mare și mai tare, venit direct din școala ajutătoare! Umblă vorba prin capitala…
Z. Claudiu din municipiul Lupeni Pentru că a fost trimis în judecată pentru ultraj.
Daria Graur, sportivă din Aninoasa Pentru că s-a calificat la Jocurile Olimpice pentru Tineret din…
Intrarea în vigoare a noului Cod al amenajării teritoriului, urbanismului și construcțiilor (Legea nr. 169/2026)…
O pensionară în vârstă de 70 de ani din orașul Hațeg a devenit prima persoană…
Mai multe eleve de clasa a V-a de la Școala Gimnazială „Dr. Aurel Vlad” din…